A Claude Code konfigurációs fájljai érzékeny adatokat szivárogtathatnak ki
 3 órával ezelőtt
1
Kapcsolódó

GTA 6: Milliárdos bevételt vár a kiadó 2025-ben – Rekordév jön?
32 perccel ezelőtt
0
Az Instagram világszerte kiterjeszti MI-alapú korbecslő rendszerét
1 órával ezelőtt
1
20 legrosszabb filmfeldolgozás, ami gyenge utánzata az eredeti filmeknek
2 órával ezelőtt
1

Path of Exile 2: december 11-én érkezik az 1.0-s kiadás
5 órával ezelőtt
1
A Take-Two várakozásait is jelentősen felülmúlják a GTA VI előrendelései
11 órával ezelőtt
3
November 13-tól a Google AI Plus előfizetői nem választhatnak Pro modelleket
13 órával ezelőtt
3
Népszerű
Aaron Paul és Giovanni Ribisi szerepelnek a Snoop Dogg életrajzi filmben
13 órával ezelőtt
4
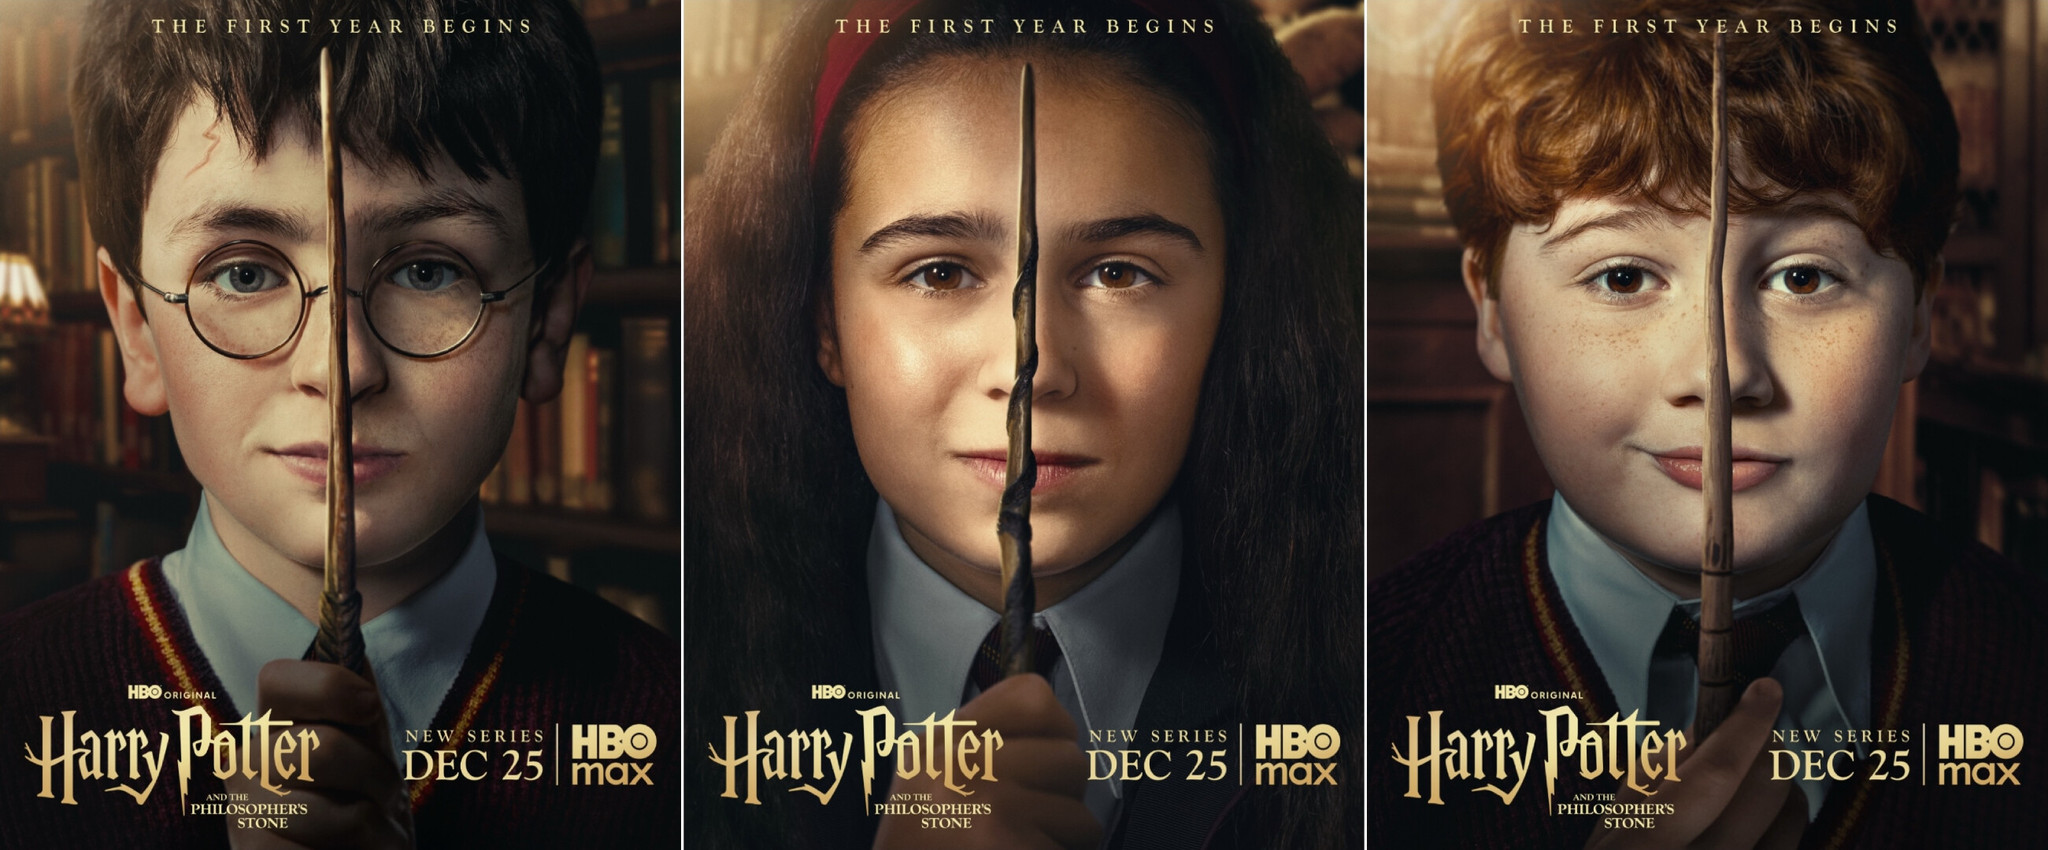
Megérkeztek a Harry Potter-sorozat új plakátjai
19 órával ezelőtt
3
Kínai kémnő hálójába került a legnagyobb amerikai techvállalat vezetője
19 órával ezelőtt
3